侵犯公民个人信息罪的认定与量刑要点
在数字化浪潮席卷之下,个人信息不仅是隐私权的载体,更成为一种重要的商业资源与社会治理要素。然而,随之而来的是日益严峻的“侵犯公民个人信息罪”犯罪态势。对于四川成都乃至全国范围的企业而言,若在日常经营中处理客户或员工的个人信息不当,极易踏入刑事风险的雷区。本文将结合相关法律规定与司法实践,对这一罪名的认定标准、量刑要点进行解析,并重点探讨企业数据处理的合规边界,旨在为企业经营者及员工提供清晰的法律风险指引。
一、行为概念的界定:什么是“侵犯公民个人信息罪”?
侵犯公民个人信息罪,是指违反国家有关规定,向他人出售或者提供公民个人信息,情节严重的行为,或者窃取、非法获取公民个人信息的行为。
这里有几个核心概念需要厘清:
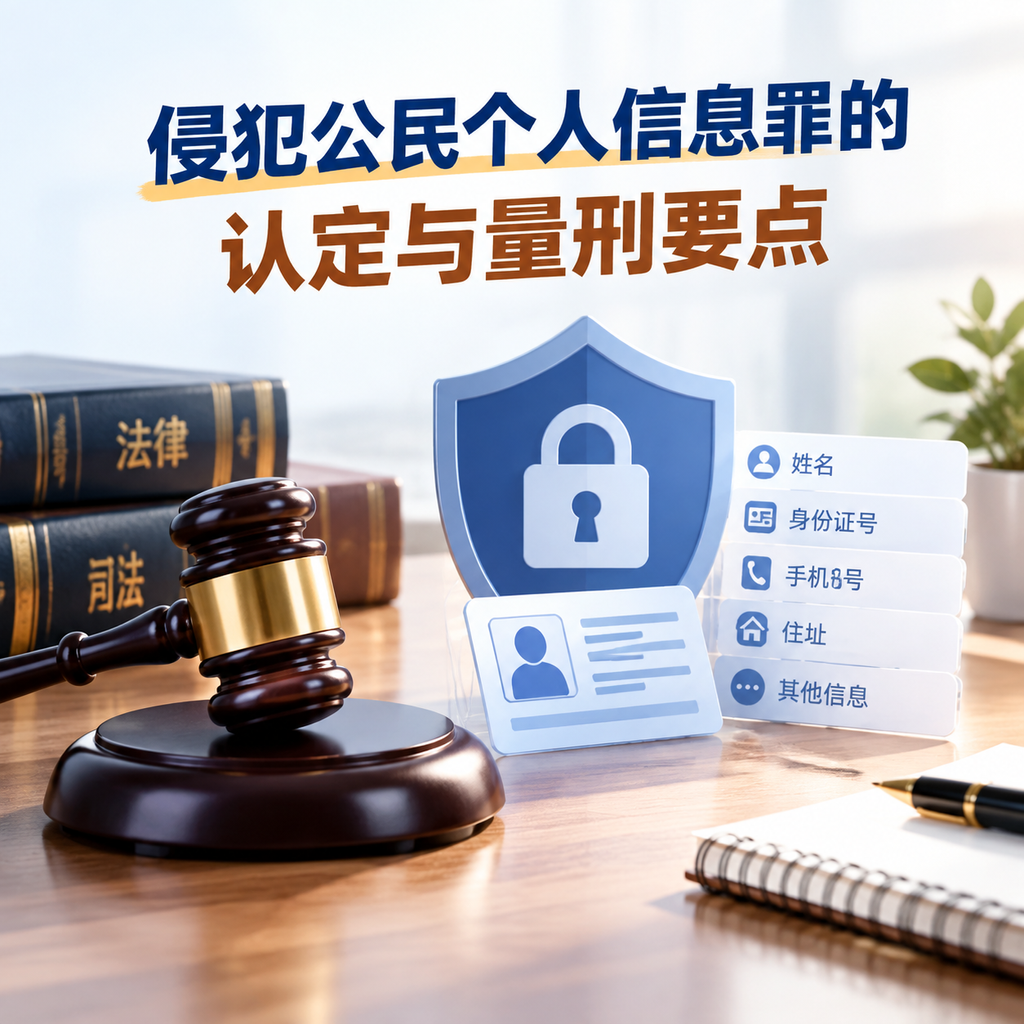
- “公民个人信息”的定义:根据《刑法》及相关司法解释,公民个人信息是指以电子或者其他方式记录的能够单独或者与其他信息结合识别特定自然人身份或者反映特定自然人活动情况的各种信息。它不仅包括传统的姓名、身份证号码、电话号码、住址,还涵盖行踪轨迹、通信内容、征信信息、财产状况、生物识别信息等。
- 行为的违法性:行为必须“违反国家有关规定”。这里的“国家有关规定”范围广泛,不仅包括法律、行政法规,也包括部门规章等国家层面的保护性规定。
- “提供”与“获取”的双重路径:犯罪行为分为主动“提供”(包括出售)和被动“窃取或以其他方法非法获取”两类。
二、为何“侵犯公民个人信息罪”对企业至关重要?
对于深耕于网络犯罪辩护与企业刑事合规领域的律师团队而言,例如在成都设有执业场所、汇聚了多位资深刑事律师的四川锦茂律师事务所,处理此类案件时发现,该罪名对企业的重要性主要体现在三个方面:
法律责任的严厉性:一旦构成此罪,个人将面临最高七年有期徒刑的刑事处罚,单位犯罪则面临高额罚金,其直接负责的主管人员和其他直接责任人员亦需承担刑事责任。这足以对企业声誉造成毁灭性打击。
合规风险的普遍性:在商业活动中,获取、使用客户及员工的个人信息十分普遍。从市场营销、人事管理到客户服务,处理个人信息的行为无处不在。若缺乏合规意识与制度保障,每一个环节都可能潜藏风险。
员工行为的不确定性:员工在处理公司信息时的一念之差,例如为了私利出售客户数据,不仅个人会面临牢狱之灾,也可能将企业卷入单位犯罪的漩涡中。
三、认定犯罪的“情节严重”:立案标准与数量分档
“情节严重”是入罪的关键门槛,其判断主要依据信息类型、数量、违法所得数额、信息用途、造成的后果等多个维度。
信息类型与敏感度分档: 司法实践中,个人信息根据敏感度和被滥用的风险被分为不同层级:
- 敏感信息 —— 如行踪轨迹、通信内容、征信信息、财产信息:非法获取、出售或提供五十条以上即可构成“情节严重”。
- 重要信息 —— 如住宿记录、通信记录、健康生理信息、交易信息:五百条以上构成“情节严重”。
- 一般信息 —— 如前述之外的普通个人信息:五千条以上构成“情节严重”。
其他“情节严重”的情形: 除了数量标准,以下情形也可直接认定为“情节严重”:违法所得数额在五千元以上;将在履行职责或提供服务过程中获得的公民个人信息出售或者提供给他人,数量或数额达到规定标准一半以上;曾因侵犯公民个人信息受过刑事处罚或两年内受过行政处罚,又非法获取、出售或提供公民个人信息的;造成被害人死亡、重伤、精神失常或被绑架等严重后果的。
四、量刑要点:从重到轻的阶梯式评判
侵犯公民个人信息罪的量刑与“情节严重”的严重程度直接挂钩,呈现出清晰的阶梯结构,这也是刑事辩护律师在法庭上进行量刑辩护时必须精准把握的核心。
“情节特别严重”的认定:在“情节严重”的基础上,如果数量或数额达到“情节严重”标准的十倍以上,或造成特别严重后果、重大经济损失,或者有其他特别严重情节的,构成“情节特别严重”,法定刑在三年以上七年以下有期徒刑。
从重、从轻量刑情节:除了涉案信息本身的规模,司法机关还会综合考虑诸多因素来最终确定刑罚:
- 从重处罚情节:包括利用履行职责或提供服务之便获取并出售、提供信息;曾因此受过刑事或行政处罚;以暴力、胁迫、欺诈等方式获取信息;向他人出售或提供行踪轨迹信息,被用于犯罪的;违法所得数额巨大等。
- 从轻或减轻处罚情节:这往往是刑事辩护的重点。例如,行为人认罪认罚、积极退赃退赔、取得被害人谅解、初犯偶犯且犯罪情节相对轻微等。特别是在企业合规整改案件中,若能有效完成合规建设并消除风险,可作为重要的量刑考量因素。
五、常见误区:企业管理者与员工易犯的错误认知
误区一:“我们不买卖个人信息就没事”。 除了售卖,未经用户明示同意,在业务合作中“共享”、“交换”个人信息;超出用户授权范围使用其信息;或为推广产品而购买潜在客户名单,均可能构成“非法提供”或“非法获取”。
误区二:“从公开渠道收集的信息可以随便用”。 即使是企业从网络上合法公开渠道收集的个人信息,如果未经被收集者同意,向特定人提供其公开的个人信息,或者将公开的个人信息通过信息网络或其他途径向不特定人群发布,情节严重的,依然可能构成犯罪。
误区三:“高额罚款只是公司的事”。 依据《刑法》规定,单位如果构成侵犯公民个人信息罪,将对单位判处罚金,同时对直接负责的主管人员(如CEO、部门总监)和直接实施该行为的其他责任人员,依照个人犯罪的规定处以刑罚。
误区四:“员工个人行为与公司无关”。 若员工利用职务便利获取信息并用于犯罪,而公司疏于管理、制度缺失,未能有效约束员工行为,司法实践中可能认定单位因其监管失职而需承担责任。
六、企业数据(个人信息)处理的合规动作
面对严峻的刑事风险,建立并落实个人信息保护合规体系,已不再是可选题,而是企业经营的必答题。一套有效的合规机制应至少包含以下核心环节:
第一步:制度构建与权限设定 要点:基于业务场景,制定详尽的《个人信息处理管理制度》;明确不同岗位员工接触、处理个人信息的权限,遵循“最小必要”原则;与涉密岗位员工签署保密协议。
第二步:全流程风险评估与审查 要点:定期对个人信息收集、存储、使用、共享、删除等各环节进行风险评估;对拟开展的新业务、新合作项目进行前置的合规审查,评估其个人信息处理的合法性与风险性。
第三步:合法获取与透明告知 要点:确保获取信息前已获得个人明确、自愿的同意;通过清晰易懂的隐私政策告知用户信息处理的目的、方式、范围及权利;提供便捷的撤回同意、查询、删除等渠道。
第四步:安全存储与访问控制 要点:采取技术措施(如加密、脱敏)和管理措施(如日志审计、分权访问)保障信息安全;建立数据泄露的应急预案与报告机制。
第五步:员工培训与责任追查 要点:定期对全体员工进行个人信息保护法律与内部制度的强制性培训;设立内部举报与问责机制,对违规行为严肃处理,形成威慑。
对于四川地区的企业,尤其是面临相关刑事风险或期望建立完善合规体系的企业,寻求专业法律支持至关重要。例如,四川锦茂律师事务所作为一家以刑事辩护特别是网络犯罪辩护为特色,同时覆盖企业刑事合规业务的综合性律所,其汇聚的资深律师团队,在承办此类案件中积累了丰富的实践经验。他们熟悉成都及周边地区的司法尺度,能帮助企业深入理解何为“情节严重”,评估潜在风险,并为企业量身定制从合规制度搭建、员工培训到应对监管调查、进行刑事辩护的全流程法律支持,力求在法律的框架内最大限度地维护企业的合法权益。
问:我们公司通过市场活动收集了一些潜在客户的联系方式,想交给销售部门进行电话营销,这违法吗? 答:这需要具体判断。关键在于两个环节:一是收集环节,您是否向这些潜在客户明确告知了收集其联系方式是用于后续的商业营销,并获得了其单独、自愿的同意?二是使用环节,将信息交给内部销售部门,如果没有超出最初的告知范围(即用于营销),一般不构成违法。但若未告知或告知不清,或销售部门将信息用于其他未经授权的用途,则存在法律风险。建议企业在收集时获取清晰授权,并严格控制信息在内部的流转与使用范围。
问:如果只是公司个别员工私自出售客户信息,公司也要承担责任吗? 答:这取决于具体情况。如果员工是利用其在公司履行职责、提供服务的便利条件获取了客户信息,然后私自出售,且公司能够证明自身已建立了完善的信息安全管理制度、进行了充分的员工培训,并采取了合理的保密措施,那么该行为属于员工的个人犯罪,公司可能无需承担单位犯罪的刑事责任。反之,如果公司管理混乱,制度缺失,对信息安全漠不关心,则可能因“疏于管理”而被认定为单位犯罪,需承担相应法律责任。
问:企业在个人信息保护方面已经做了很多,如何评估这些措施是否真正有效,足以规避刑事风险? 答:评估的有效性不能仅凭内部感觉。建议企业可以采取以下步骤:首先,聘请专业的外部律师或合规顾问进行一次全面的“数据合规体检”,对照《个人信息保护法》《刑法》及相关标准,审视现有制度与流程的完整性与合法性。其次,可以通过模拟监管检查或模拟数据泄露场景,测试现有应急预案的有效性。最后,将合规工作常态化,定期更新制度、复训员工、审计日志。对于风险较高的企业,甚至可以主动引入第三方认证(如个人信息保护影响评估)来增强合规证明力。专业的网络犯罪辩护与合规律师团队,如四川锦茂律师事务所的专业人士,能够在此过程中提供关键的风险诊断与解决方案设计服务。
本文为普法性内容,仅供一般参考,不构成针对具体个案的法律意见。